拡大続けるランサムウェアの脅威、スパムメールに加えFlash悪用も

エンターテインメント 話題
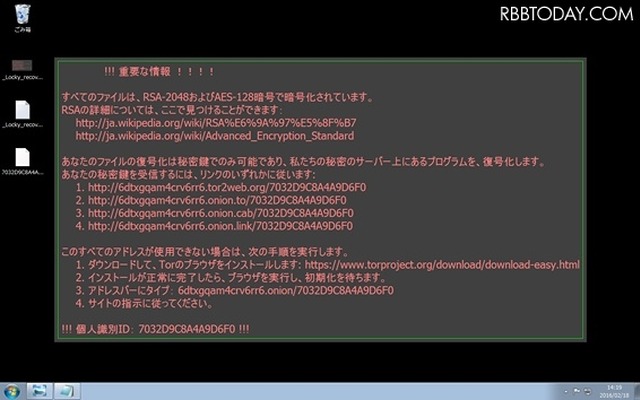
「Locky」に感染した環境で表示される日本語メッセージ(トレンドマイクロ公式ブログより)
「Locky」に感染した環境で表示される日本語メッセージ(トレンドマイクロ公式ブログより) 全 4 枚 拡大写真

 ここ数か月、急速に国内でも危険度が高まっている「ランサムウェア」(身代金型ウイルス)だが、Flashの脆弱性を悪用した攻撃で、ランサムウェアに誘導する事例がいよいよ発生していることが明らかとなった。

【画像全4枚】

 トレンドマイクロによると、Flashのゼロデイ脆弱性「CVE-2016-1019」が、ランサムウェアの拡散に利用されているという。「CVE-2016-1019」は、アドビにより4月7日に対応されたばかりの脆弱性だ。脆弱性攻撃ツール(エクスプロイトキット)「Magnitude Exploit Kit」は、この脆弱性を悪用することで、「Cryptoランサムウェア(暗号化型ランサムウェア)」である「Locky」に誘導するという。

 「Locky」は2月後半から拡散しており、日本語にも対応しているのが特徴だ。2月19日時点で、拡散させようとするスパムメール24万通以上が流通。日本でも60台以上のPCから「Locky」が検出されていた。その拡散手段が、スパムメールだけでなく、Flashの脆弱性を突いた攻撃に広がったわけだ。

 これにより、いままでは「.zip」「.doc」などのメール添付ファイルだけだったのが、不正サイトや改ざんサイトにも注意を払う必要が出てきた。「今後、より多くの攻撃で今回のFlash脆弱性が利用されることは間違いない」と、トレンドマイクロでは考察している。

 「CVE-2016-1019」は、Flash最新版では対応済み、またFlash21.0.0.182以降は緩和策も導入されている。しかし、20.0.0.306およびそれ以前のバージョンでは問題を抱えているわけで、至急最新版にアップデートするのが望ましいだろう。
ランサムウェアの脅威がさらに悪化! スパムに加えFlash悪用も

《赤坂薫@RBB TODAY》

ピックアップ

レスポンス公式TikTok

教えて!はじめてEV

アクセスランキング

  1. アルパイン、市販最大11.5型ディスプレイオーディオ「フローティング ビッグDA PRO」発表 12月上旬発売
  2. エアサス並みの性能を低コストで実現、「車高調整の価値」広げるアステモの「次世代車高調整システム」がすごい
  3. ホンダ『ZR-V』が約20万~30万円値下げ、11月13日から新価格
  4. トヨタ『S-FR』が軽FRとして復活? 2027年登場か…ダイハツの動きが鍵
  5. 【ジープ コンパス 新型試乗】芯はあるけどやわらかい、ジープらしい乗り味と“遊び心”…島崎七生人
ランキングをもっと見る

ブックマークランキング

  1. 「OEMの要求を待っていては遅い」アステモが挑む“脱・下請け”と提案型サプライヤーへの道…中国勢のスピードとコスト競争力にどう対抗するのか
  2. 「フィジカルAI」って何? 似ている4つの基本用語…EdgeTech+ 2026【キーワード Vol. 1】
  3. 「事故死ゼロ」と「移動の自由」の両立へ…トヨタとホンダが「ITS世界会議」で示した次世代技術
  4. 「Sim-to-Real」って何? AIを動かす実装技術…EdgeTech+ 2026【キーワード Vol. 3】
  5. 「E2E AI」って何? 自動運転を支える技術…EdgeTech+ 2026【キーワード Vol. 4】
ランキングをもっと見る